 Smartzeug

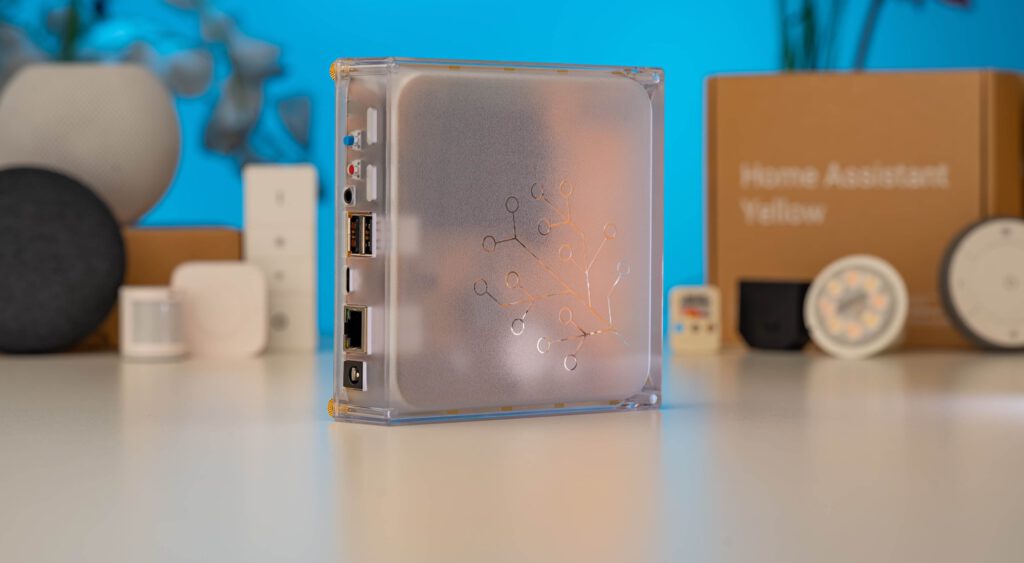
Titelbild: Home Assistant / Nabu Casa, offizielle Produktaufnahme des Home Assistant Yellow.
Home Assistant OS 18.5 ist da und diesmal zählt die unsichtbare Arbeit unter der Oberfläche. Das am 6. November veröffentlichte stabile Update schließt auf Raspberry Pi und Home Assistant Yellow eine Linux-Sicherheitslücke. Wer seine Zentrale auf dieser Hardware betreibt, sollte deshalb den Betriebssystemstand prüfen. Ein aktuelles November-Release von Home Assistant Core beantwortet diese Frage noch nicht.
In den offiziellen Release-Notes zu Home Assistant OS 18.5 nennt das Projekt die Schwachstelle CVE-2026-98432. Der Linux-Kernel für Pi und Yellow wird auf Version 6.18.59 angehoben. Andere von Home Assistant OS unterstützte Boards haben diese Korrektur laut Projekt bereits mit OS 18.4 erhalten.
Warum Pi und Yellow gesondert dran sind
Dass unterschiedliche Geräte den Fix zu verschiedenen Zeitpunkten erhalten, hat einen technischen Hintergrund: Laut offizieller Betriebssystem-Dokumentation nutzt Home Assistant OS auf den meisten Boards den regulären Linux-Kernel. Raspberry Pi und Yellow verwenden dagegen den Raspberry-Pi-Zweig des Kernels.
Für die Praxis zählt deshalb die Kombination aus Installationsart, Hardware und OS-Version. Ein Raspberry Pi mit Home Assistant OS ist anders zu behandeln als ein Pi, auf dem Home Assistant als Container neben anderen Anwendungen läuft.
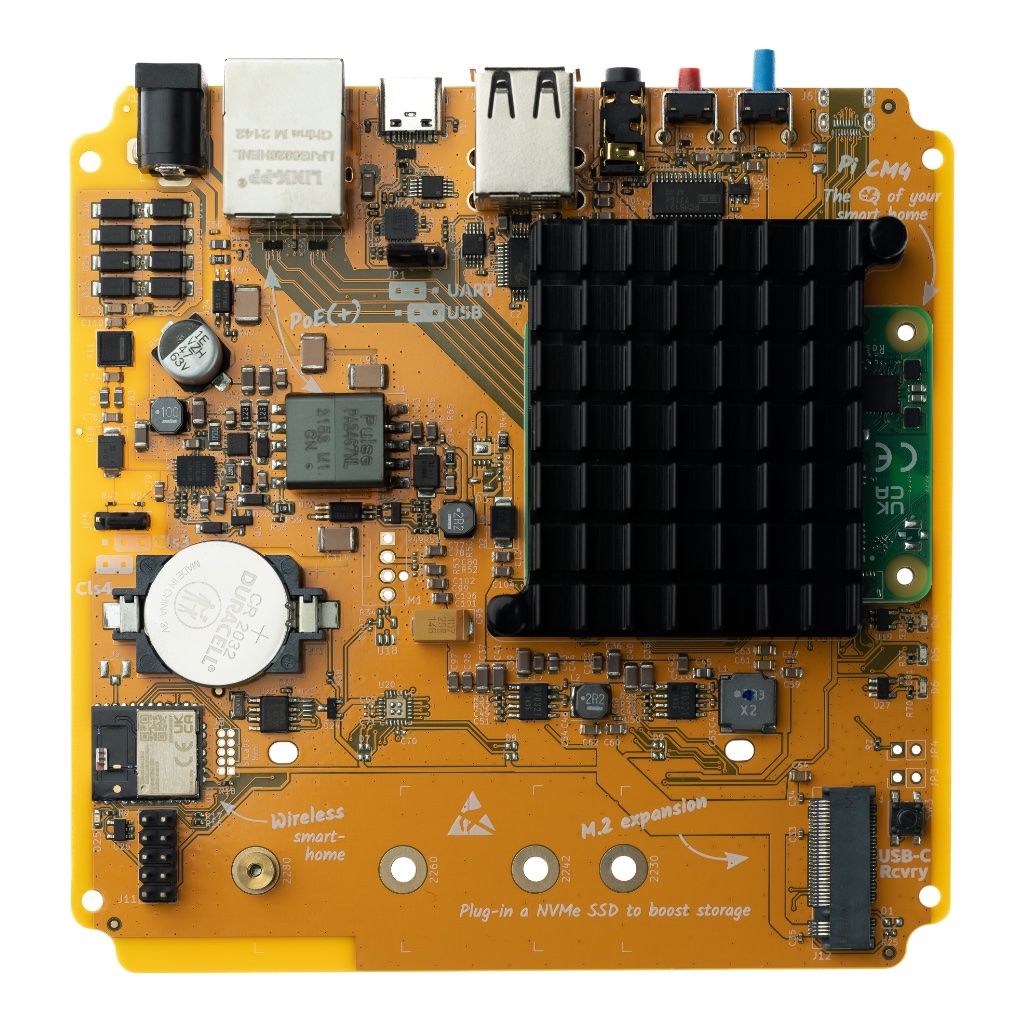
Die Platinenaufnahme zeigt den Yellow als Beispiel für die betroffene Hardwarefamilie. Du musst dafür weder das Gehäuse öffnen noch ein Bauteil tauschen. Die Korrektur kommt über das Betriebssystemupdate.
| Deine Installation | Was du prüfen solltest |
|---|---|
| Home Assistant OS auf Raspberry Pi oder Yellow | Das stabile OS-Update auf 18.5 installieren, wenn es angeboten wird. |
| Home Assistant OS auf einem anderen unterstützten Board | Der genannte Fix steckt laut Release-Notes bereits in 18.4. Auch hier keinen veralteten OS-Stand stehen lassen. |
| Home Assistant Container auf Linux oder einem NAS | Die Kernel- und Sicherheitsupdates des Hostsystems prüfen. Das HAOS-Release ist kein Betriebssystemupdate für deinen Container-Host. |
Was hinter der Sicherheitslücke steckt
Der offizielle CVE-Eintrag des Linux-Projekts beschreibt einen Fehler bei der Verarbeitung von IPv4-Verbindungsanfragen. Vereinfacht gesagt kann Speicher freigegeben werden, während anderer Code noch darauf zugreift. Dafür steht der Begriff „Use-after-free“.
Red Hat bewertet den allgemeinen Linux-Fehler als kritisch und nennt mögliche Folgen wie Abstürze, Speicherbeschädigung und die Ausführung fremden Codes. Das ist eine Bewertung der Linux-Schwachstelle, kein Nachweis eines erfolgreichen Angriffs auf eine Home-Assistant-Installation.
Das Home-Assistant-Projekt schreibt, ihm sei keine breite aktive Ausnutzung bekannt. Besonders zum Aktualisieren aufgefordert werden Nutzer, deren Raspberry Pi direkt aus dem Internet erreichbar ist oder in einem nicht vertrauenswürdigen Netzwerk läuft. „Noch kein bekannter Massenangriff“ ist allerdings kein guter Grund, einen verfügbaren Fix dauerhaft liegen zu lassen.
Core und Betriebssystem haben eigene Updates
Bei Home Assistant begegnen dir mehrere Versionsnummern: Core liefert die eigentliche Hausautomationssoftware. Der Supervisor verwaltet die Installation und Apps. Home Assistant OS stellt das darunterliegende Betriebssystem bereit. Diese Komponenten werden getrennt aktualisiert.
Wer gerade Home Assistant 2026.11 mit Marketplace und neuen Kamerafunktionen installiert hat, sollte also zusätzlich nach dem OS-Update schauen. Die beiden Meldungen betreffen verschiedene Schichten derselben Zentrale. Der Marketplace aktualisiert deinen Linux-Kernel nicht.
Vor dem Update eine Backup-Kopie sichern
Die offizielle Update-Anleitung empfiehlt vorher ein Backup außerhalb des Home-Assistant-Geräts. Über Einstellungen → System → Updates lässt sich das Betriebssystemupdate auswählen. Falls es noch nicht erscheint, kannst du nach Updates suchen. Für das OS-Update gehört ein Neustart dazu. Plane also eine kurze Unterbrechung deiner Zentrale ein.
Eine Sicherung, die nur auf demselben Datenträger liegt, hilft dir bei dessen Ausfall wenig. Eine zusätzliche Kopie auf einem Netzwerkspeicher oder an einem anderen geeigneten Speicherort gehört deshalb zur Vorbereitung. Was du zum Wiederherstellen brauchst, steht in unserem Beitrag zum Home-Assistant-Backup und Notfallkit.
Wie du eine FRITZ!NAS als Netzwerkspeicher einbindest, zeige ich im eigenen Video ab 04:49. Die Aufnahme zeigt einen älteren Softwarestand. Den dort selbst gebauten täglichen Backup-Zeitplan brauchst du nicht nachzubauen, wenn du bereits die integrierte Backup-Planung nutzt. Das Video ergänzt die Vorbereitung, es zeigt keinen Test von OS 18.5.
Den Fernzugriff gleich mitdenken
Der Hinweis auf öffentlich erreichbare Systeme ist ein sinnvoller Anlass, auch den eigenen Zugangsweg zu prüfen. Die Home-Assistant-Dokumentation zum Fernzugriff nennt Home Assistant Cloud als einfache Lösung ohne eingehende Router-Portfreigabe und beschreibt VPN als weitere Möglichkeit.
Ein abgesicherter Zugangsweg und ein aktuelles Betriebssystem ergänzen sich. Für Pi- und Yellow-Nutzer ist jetzt der konkrete Schritt, das stabile Sicherheitsupdate einzuplanen. Nach dem Neustart würde ich neben dem Versionsstand auch die wichtigsten Automationen und Geräteverbindungen kurz prüfen. Gerade bei der Zentrale, an der Licht, Heizung und Sensoren hängen, ist dieses unspektakuläre Update die Aufmerksamkeit wert.
Schreib den ersten Kommentar