 Smartzeug

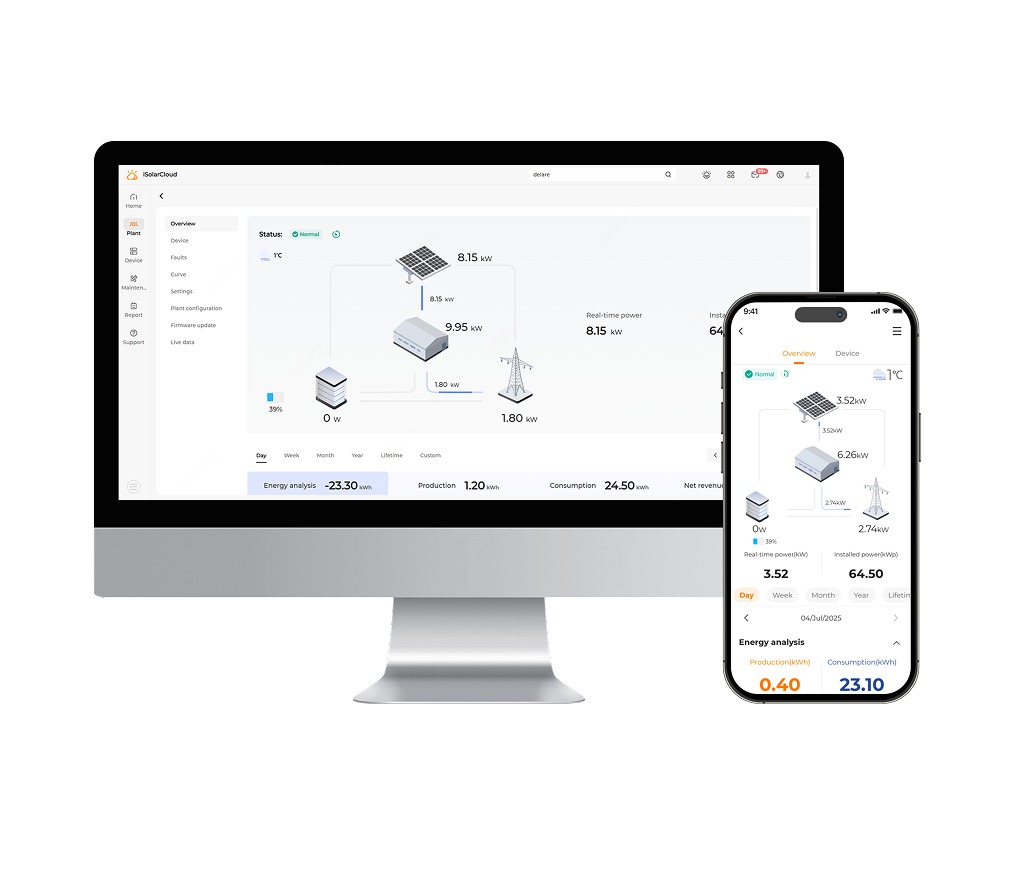
Eine Sungrow Sicherheitslücke hat gezeigt, wie viel Macht in einem einzigen Cloud-Zugang stecken kann. Rund 250.000 Solaranlagen in Deutschland waren nach Medienberichten potenziell betroffen. Sicherheitsforscher konnten sich über die Verwaltungsplattform iSolarCloud weitreichende Rechte verschaffen. Die gute Nachricht vorweg: Die bekannte Lücke ist bereits geschlossen. Deine PV-Anlage muss deshalb nicht in Panik vom Internet getrennt werden. Die schlechte Nachricht: Die grundsätzliche Frage, wer deinen Wechselrichter aus der Ferne steuern darf, bleibt.
Seit der Veröffentlichung der Sicherheitsanalyse am 7. Oktober 2026 wird der Fall heftig diskutiert. Auch am 9. Oktober beschäftigt die Nachricht die deutsche Technik-Community auf Reddit. Dabei geht es längst nicht mehr nur um Sungrow, sondern um eine viel größere Frage: Warum kann ein zentraler Herstellerdienst überhaupt auf so viele private Energieanlagen zugreifen?
Was bei Sungrow passiert ist
Im August entdeckte die deutsche Sicherheitsfirma Jakkaru ein Problem in der Anmeldelogik von iSolarCloud, der Plattform, mit der Sungrow Photovoltaikanlagen und Speicher überwacht und verwaltet. Über diese Schwachstelle gelang es den Forschern nach eigenen Angaben, sich ohne die erforderliche Anmeldung Zugriff auf fremde Konten zu verschaffen und bis in übergeordnete Verwaltungsbereiche vorzudringen.
Das Problem war nicht auf ein bestimmtes Wechselrichtermodell begrenzt. Betroffen war die zentrale Onlineplattform, die zahlreiche Anlagen verbindet. Laut der Recherche zu den betroffenen Anlagen ging es um ungefähr 470.000 Anlagen in Europa, davon etwa 250.000 in Deutschland.
Wichtig: Diese Zahlen beschreiben die mögliche Reichweite des Plattformzugangs. Sie belegen nicht, dass alle diese Anlagen tatsächlich manipuliert oder gleichzeitig abgeschaltet wurden. Einen entsprechenden Stromausfall hat es nicht gegeben.
War Deutschland wirklich kurz vor einem Blackout?
Einige Schlagzeilen klingen, als hätte nur ein falscher Klick gefehlt und ganz Deutschland wäre dunkel geworden. So einfach ist es nicht.
Jakkaru beschreibt die Möglichkeit, über hoch privilegierte Konten Anlagen und sogar Firmware aus der Ferne zu beeinflussen. Das Forschungsteam warnt daher vor dem Risiko eines koordinierten Eingriffs in eine große Zahl dezentraler Stromerzeuger.
Sungrow widerspricht allerdings der Aussage, dass die konkrete Schwachstelle unmittelbar zu einer unautorisierten Massensteuerung geführt hätte. Gegenüber pv magazine erklärte das Unternehmen, besonders kritische Aktionen seien zusätzlich geschützt, unter anderem durch weitere Authentifizierungsmaßnahmen. Die Forscher bewerten das Missbrauchspotenzial deutlich kritischer.
Das ist der entscheidende Unterschied zwischen einer gefährlichen Sicherheitslücke und einem nachgewiesenen Blackout-Angriff. Wir haben hier ein ernstes Warnsignal für die Energieinfrastruktur. Was wir nicht haben, ist der Beweis, dass ein großflächiger Ausfall tatsächlich unmittelbar bevorstand.
Ist die Sungrow Sicherheitslücke inzwischen behoben?
Nach Angaben von Sungrow wurde die Schwachstelle am 22. August 2026 gemeldet. Das Unternehmen spielte bis zum 25. August eine Notfallkorrektur für iSolarCloud ein. Jakkaru bestätigte, dass sich der Fehler später nicht mehr reproduzieren ließ.
Auch das ist eine wichtige Einordnung: Die aktuellen Berichte vom Oktober handeln von einer Schwachstelle, die bereits im August gefunden und anschließend geschlossen wurde. Es gibt nach den von Sungrow veröffentlichten Angaben keine Hinweise auf eine unbefugte Manipulation von Kundenanlagen oder einen nachgewiesenen Datenabfluss durch andere Angreifer. Das ist eine Aussage zum bisherigen Untersuchungsstand, keine Garantie, dass Sicherheitsprobleme grundsätzlich ausgeschlossen sind.
Sungrow hat außerdem eine zusätzliche unabhängige Sicherheitsprüfung angekündigt. Der öffentlich dokumentierte Sicherheitsprozess des Herstellers zeigt, an welcher Stelle Schwachstellen offiziell gemeldet und Hinweise veröffentlicht werden.
Warum die Herstellercloud zum Problem werden kann
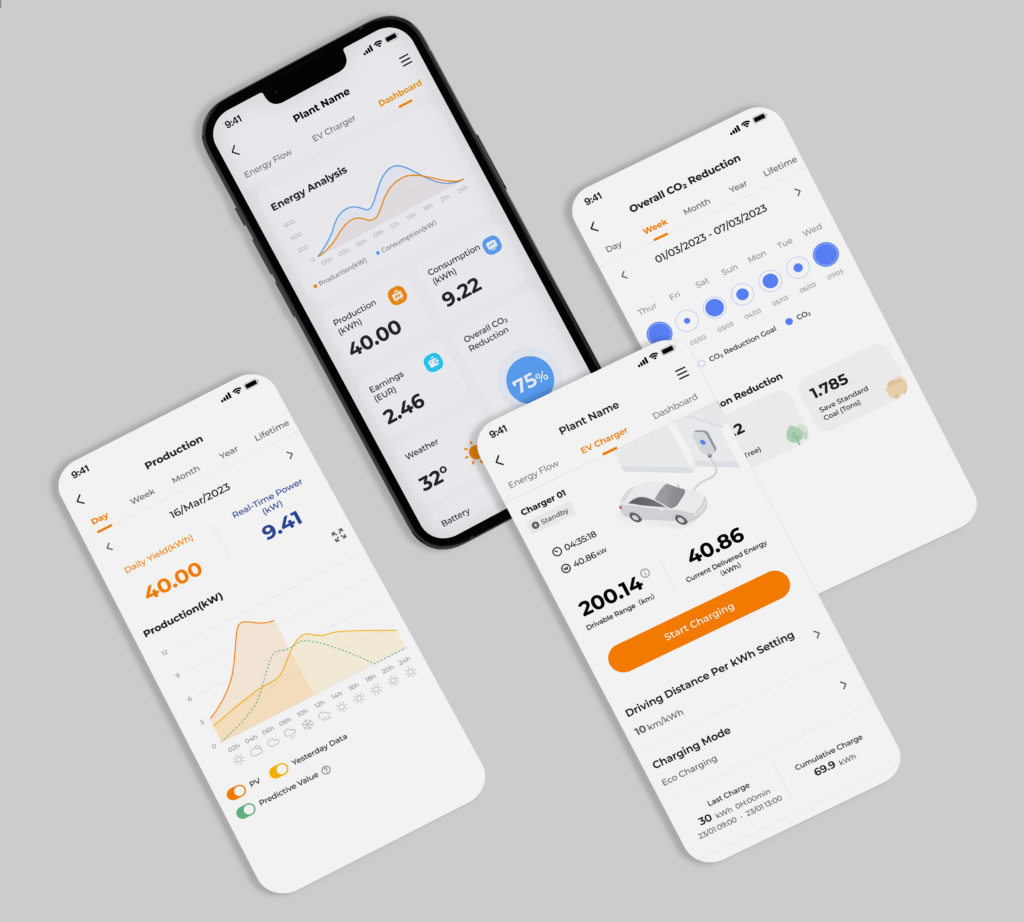
Wer heute eine Solaranlage kauft, bekommt meist gleich eine App dazu. Dort sieht man Erzeugung, Verbrauch, Batteriestand und hoffentlich eine hübsche Kurve, die einem verrät, ob die Spülmaschine gerade den Sonnenstrom auffrisst.
Der Haken: Für diese Bequemlichkeit verbinden sich viele Anlagen regelmäßig mit Servern des Herstellers. Über denselben Dienst können je nach System auch Installateure, Servicepartner und der Hersteller selbst Einstellungen ändern oder Firmware ausrollen.
Genau diese Bündelung ist heikel. Ein einzelner Sicherheitsfehler trifft dann nicht nur einen Haushalt. Er kann theoretisch Zugang zu Tausenden oder Hunderttausenden Geräten eröffnen. Dieses Risiko gilt nicht automatisch für jeden Hersteller in gleicher Weise. Die Architektur verdient aber überall eine kritische Prüfung.
Was sollten Sungrow-Besitzer jetzt konkret tun?
Als Besitzer musst du nicht selbst Sicherheitsforscher werden. Viel sinnvoller ist eine kurze Bestandsaufnahme.
- Cloud-Zugang prüfen: Nutzt deine Anlage iSolarCloud? Gibt es zusätzlich einen Installateur oder Dienstleister mit Fernzugriffsrechten? Kläre, wer tatsächlich berechtigt ist, Einstellungen zu verändern.
- Zugang absichern: Verwende ein eigenes, langes Passwort und aktiviere zusätzliche Anmeldesicherung, sofern dein Konto sie anbietet. Das schützt gegen klassische Kontoübernahmen. Die jetzt gefundene Plattformschwachstelle hätte ein starkes persönliches Passwort allerdings nicht verhindert.
- Updates kontrollieren: Frage deinen Installateur, ob Wechselrichter, Kommunikationsmodul, Speicher und Energiemanager einen unterstützten Firmwarestand nutzen. Ein aktuelles Cloud-Problem ist nicht automatisch durch ein beliebiges Wechselrichterupdate behoben.
- Fernwartung verstehen: Prüfe, ob du den Herstellerzugang für Fehlerdiagnose, Wartung, Garantieabwicklung oder das Energiemanagement benötigst. Nicht jeder Fernzugriff ist unnötig.
- Netzwerk sinnvoll trennen: Wenn dein Heimnetz es unterstützt, halte Wechselrichter und andere IoT-Geräte von privaten Computern und wichtigen Dateien getrennt. Richte keine offenen Portweiterleitungen zur Anlage ein. Netzwerkregeln sollten ihre benötigten Funktionen nicht versehentlich blockieren.
Ein Punkt ist mir besonders wichtig: Die Anlage nicht einfach blind vom Internet trennen. Das kann Fernwartung, automatische Updates, dynamische Stromtarife oder bestimmte Energiemanagementfunktionen beeinträchtigen. Kläre zuerst mit Hersteller beziehungsweise Fachbetrieb, was auf deinem konkreten System lokal weiterläuft. Auch eine technische Sperre im Router ist keine Garantie, dass alle anderen Risiken verschwinden.
Hilft Home Assistant gegen solche Cloud-Probleme?
Home Assistant kann ein Teil der Lösung sein, aber kein magischer Sicherheitsschalter.
Wenn dein Wechselrichter eine unterstützte lokale Schnittstelle wie Modbus TCP oder eine lokale API bietet, lassen sich Leistungsdaten und gegebenenfalls ausgewählte Funktionen direkt im Heimnetz auslesen. Dann muss nicht jede Messung zuerst über einen Herstellerserver wandern. Welche Werte und Steuerbefehle lokal verfügbar sind, hängt jedoch vom konkreten Gerät, seiner Firmware und der verwendeten Integration ab.
Die entscheidende Unterscheidung lautet: Lokal auslesen ist nicht dasselbe wie die Herstellercloud abschalten. Ein Sungrow Gerät kann Daten lokal an Home Assistant liefern und gleichzeitig weiter mit iSolarCloud verbunden sein. Wer die Angriffsfläche reduzieren möchte, muss beide Verbindungswege getrennt betrachten.
Wir haben auf Smartzeug bereits über unsere eigene PV-Erweiterung mit Wechselrichter und Speicher berichtet. Gerade bei solchen Anlagen ist es sinnvoll, die lokale Datenerfassung und die Abhängigkeit vom Herstellerportal bewusst zu planen.
Für das Heimnetz sind außerdem transparente Zugriffsregeln wichtig. Wie Netzwerkfunktionen und zentrale Filter sich entwickeln, haben wir im Beitrag zu FRITZ!OS 8.50 und den neuen DNS-Funktionen eingeordnet. Ein DNS-Filter allein verhindert solche Schwachstellen übrigens nicht.
Warum Firmwareupdates ebenfalls ein Risiko darstellen
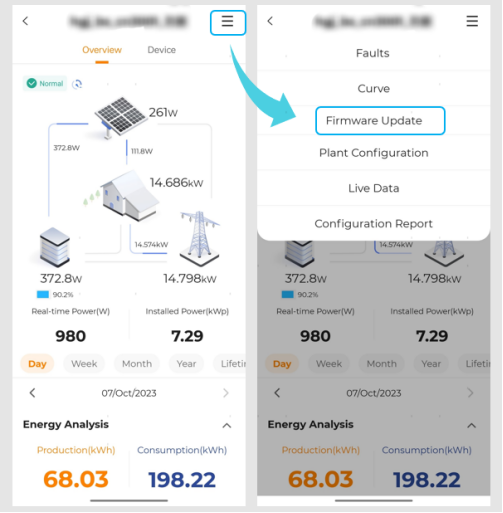
Die Möglichkeit, Geräte aus der Ferne mit neuer Software zu versorgen, ist zunächst einmal gut. Sicherheitslücken lassen sich beheben, ohne dass jedes Mal ein Techniker anreisen muss.
Problematisch wird es, wenn eine kompromittierte Verwaltungsplattform auch weitreichende Softwareänderungen an vielen Anlagen zulässt. Genau vor dieser Art von Szenario warnt Jakkaru. Das bedeutet nicht, dass ein solcher Firmwareangriff auf Sungrow Anlagen nachweislich durchgeführt wurde. Aber es zeigt, warum Hersteller den Zugriff auf Updates besonders streng absichern müssen.
Ist Sungrow jetzt grundsätzlich unsicher?
Eine einzelne aufgedeckte und behobene Schwachstelle reicht für ein pauschales Urteil über sämtliche Geräte eines Herstellers nicht aus. Der betroffene Bereich war die Cloudplattform, nicht ein nachweislich fehlerhaftes Bauteil in jedem Wechselrichter.
Gleichzeitig wäre es falsch, das Ganze als erledigte Kleinigkeit abzuhaken. Die Sicherheitsforscher kamen nach eigener Darstellung bis in Verwaltungsbereiche mit enormer Reichweite. Sungrows Reaktion und die spätere Behebung sind positiv, machen die ursprüngliche Architekturfrage aber nicht bedeutungslos.
Die Diskussion in der Community ist deshalb verständlich. Einige Nutzer setzen bewusst auf lokale Überwachung und möglichst wenig Cloudzugang. Andere brauchen den Onlineservice für Garantie, Fernwartung oder ihre Energiesteuerung. Beides sind nachvollziehbare Anforderungen. Ein einzelner Reddit-Kommentar ist dabei kein Beleg dafür, dass jede Anlage problemlos ohne Cloud funktioniert.
Mein Fazit: Deine PV sollte nicht von einem einzigen Login abhängen
Die Sungrow Sicherheitslücke ist behoben. Trotzdem gehört die Geschichte für mich zu den wichtigsten Smart-Home- und Energiethemen der Woche. Nicht, weil wir knapp vor einem belegten bundesweiten Blackout standen, sondern weil sie ein echtes Strukturproblem sichtbar macht.
Wir wollen eigene Energie erzeugen, speichern und intelligent nutzen. Gleichzeitig übergeben wir die Steuerung dafür oft einem zentralen Onlinedienst, über dessen Rechte und Sicherheitsarchitektur wir kaum etwas wissen.
Mein Rat: Prüfe die Fernzugänge deiner Anlage, halte die Software aktuell und nutze lokale Schnittstellen, wo sie sinnvoll und offiziell unterstützt sind. Niemand muss heute hektisch Kabel ziehen. Aber bei der nächsten Solaranlage sollte neben Wirkungsgrad, Speichergröße und App-Design auch eine ganz einfache Frage auf dem Tisch liegen: Was funktioniert noch, wenn die Herstellercloud morgen ausfällt?
Schreib den ersten Kommentar